Transformasi Cloud-Native dan Tantangan Observabilitas Kluster
Adopsi arsitektur microservices dan ketersediaan platform orkestrasi seperti Kubernetes telah mengubah lanskap infrastruktur teknologi informasi enterprise secara fundamental. Meskipun kontainerisasi menawarkan fleksibilitas, efisiensi sumber daya, dan kemudahan skalabilitas, hal tersebut juga memperkenalkan kompleksitas operasional yang belum pernah ada sebelumnya.
Karakteristik kontainer yang bersifat sementara (ephemeral), ketergantungan antar-layanan yang dinamis, serta abstraksi jaringan multi-lapis sering kali menciptakan ruang buta (blind spots) bagi tim operasional dan pengembang. Sistem pemantauan tradisional yang berfokus pada infrastruktur statis berbasis alamat IP atau server fisik tidak lagi memadai untuk menangani dinamika kluster Kubernetes. Pada arsitektur kontainer, kegagalan transaksi aplikasi sering kali dipicu oleh interaksi kompleks antara alokasi sumber daya pods, penjadwalan node, kemacetan jaringan microservices, hingga batas kueri pada lapisan basis data.
1. Transformasi Infrastruktur dan Tantangan Observabilitas Kubernetes
Transisi dari arsitektur monolitik ke arsitektur berbasis kontainer di atas platform Kubernetes mengubah cara aplikasi dieksekusi dan dikelola secara drastis. Pada model tradisional, pemetaan antara aplikasi dan server bersifat deterministik dan tetap. Sebaliknya, dalam kluster Kubernetes, Pods dieksekusi secara dinamis di seluruh Worker Nodes berdasarkan ketersediaan kapasitas dan kebijakan penjadwalan. Dinamika ini menyebabkan metrik pemantauan tingkat server statis kehilangan relevansinya dalam menjaga ketersediaan layanan.
Tantangan utama yang dihadapi oleh enterprise dalam mengadopsi Kubernetes berpusat pada terisolasinya telemetri kontainer dari metrik kinerja bisnis dan transaksi aplikasi. Ketika timbul degradasi performa, tim operasional sering kali kesulitan menentukan apakah akar masalah bersumber dari pembatasan sumber daya (CPU throttling atau Memory Limit) pada Pod, gangguan node host, kesalahan konfigurasi orkestrasi, atau hambatan pada logika internal aplikasi.
Selain itu, tingginya volume event dan log yang dihasilkan oleh sistem Kubernetes membuat pencarian akar masalah menjadi sangat sulit tanpa adanya mekanisme pemfilteran kontekstual. Pemantauan Jennifer Kubernetes real-time hadir untuk mengeliminasi batasan tersebut dengan menyediakan visibilitas terintegrasi secara real-time. Solusi ini mencakup seluruh lapisan stack, mulai dari Master dan Worker Node, objek orkestrasi Kubernetes, hingga runtime aplikasi yang berjalan di dalam kontainer. Baik bagi organisasi yang memiliki IT Kubernetes matang dengan beban kerja kontainer skala besar maupun tim yang baru memulai migrasi kontainer, Jennifer Kubernetes menyediakan data transparansi real-time.
2. Arsitektur Pemantauan Berlapis dan Pemetaan Kluster Real-Time
Jennifer Kubernetes merancang arsitektur pemantauan multi-lapis yang mengumpulkan dan memproses telemetri secara simultan. Pendekatan ini memastikan bahwa setiap perubahan status pada infrastruktur mendasar langsung dikorelasikan dengan dampaknya terhadap layanan aplikasi.
| Lapisan Arsitektur | Komponen Utama yang Dipantau | Metrik Telemetri Utama | Manfaat Operasional |
| Master & Worker Node | Host Server, Kubernetes Control Plane, Node System Resources | Penggunaan CPU, Memory Utilization, Disk I/O, Network Throughput, Event Node | Memastikan kesehatan fisik dan virtual dari node yang menampung beban kerja kluster. |
| Pods & Containers | Pods, Container Runtimes, DaemonSets | Resource Consumption per Pod/Container, Status Pod (Running/Pending/CrashLoopBackOff), Log Kontainer Real-Time | Memantau siklus hidup kontainer dan mendeteksi alokasi sumber daya yang berlebihan atau kurang. |
| Orkestrasi Workload | Deployments, ReplicaSets, StatefulSets, Services | Event Kluster, Status Penjadwalan Workload, Health Status Kontroler | Memberikan transparansi terhadap efektivitas automasi orkestrasi Kubernetes. |
| Terintegrasi Aplikasi | JVM/CLR/PHP Runtimes di dalam Pods | Waktu Respon Transaksi, Active Services, Error Rate, Application Profile Data | Menghubungkan kesehatan infrastruktur langsung dengan pengalaman pengguna akhir. |
Daripada menyajikan visualisasi topologi statis yang rumit dan cepat usang, pemantauan Jennifer Kubernetes real-time menggunakan Dashboard Kluster Real-Time dan Placement Mapping.
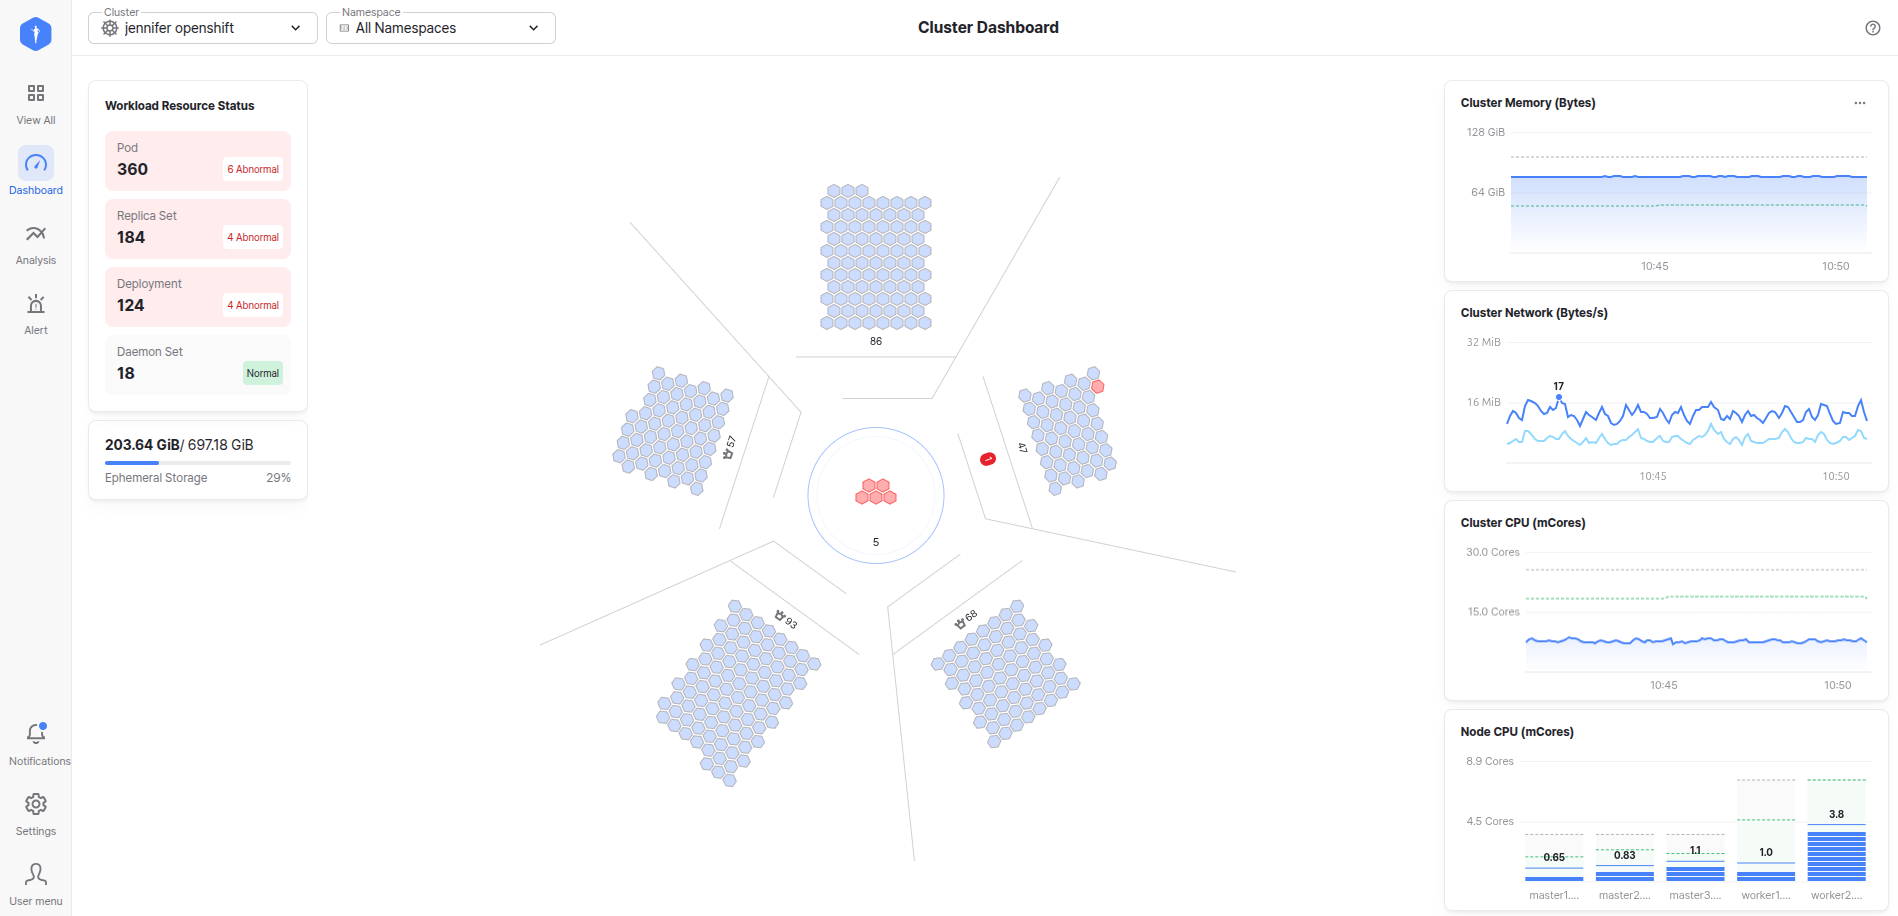
Gambar 1: Dashboard Kluster Real-Time dan Visualisasi Placement Mapping Kubernetes
Sistem ini memperlihatkan tata letak fisik dan logis kluster secara instan. Fitur ini memperlihatkan bagaimana Pods didistribusikan di seluruh Worker Node serta status operasional masing-masing Pod saat itu juga. Visualisasi penempatan real-time ini memungkinkan administrator sistem untuk secara intuitif mengidentifikasi konsentrasi beban kerja yang tidak seimbang, Pod yang mengalami CrashLoopBackOff, atau penumpukan Pod pada Node tertentu akibat kegagalan penjadwalan.
3. Telemetri Real-Time, Pemantauan Node, dan Manajemen Event Kubernetes
Daya guna utama dari pemantauan Kubernetes terletak pada kecepatan pengumpulan data dan kedalaman analisis event. Jennifer Kubernetes mengumpulkan telemetri tingkat node dan Pod secara berkelanjutan tanpa memberikan beban berlebih pada kluster.
Alur informasi telemetri bergerak secara hierarkis, di mana metrik sumber daya dari tingkat Master dan Worker Node digabungkan dengan data status Pod dan kontainer. Data tersebut kemudian dikorelasikan langsung dengan performa transaksi aplikasi di dalam runtime untuk disajikan pada dashboard kluster terpadu.
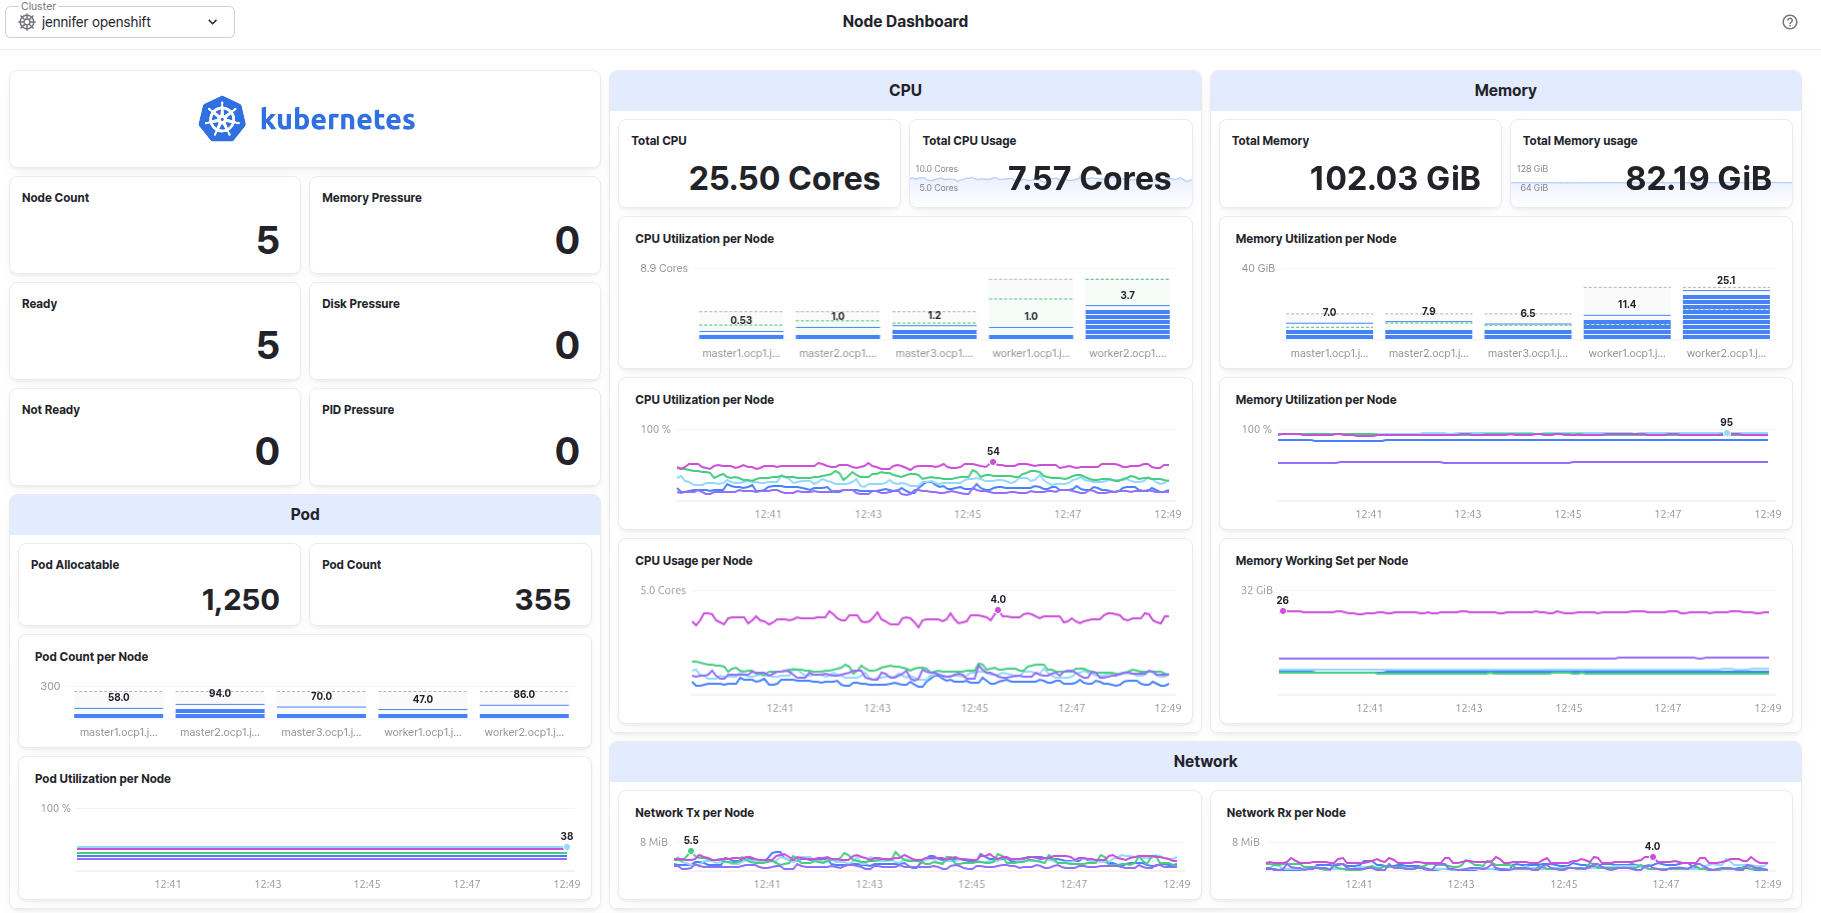
Gambar 2: Tampilan Pemantauan Node
Baca juga : Managed Kubernetes vs Native: Fitur dan Perbandingannya
Pada tingkat Worker Node, sistem memantau penggunaan resource fisik dan agregasi log event. Pada tingkat Pod dan kontainer, pemantauan dilakukan terhadap pemanfaatan batas (limits) dan permintaan (requests) CPU serta memori.
Hal ini sangat krusial karena ketika kontainer melampaui batas memori yang ditentukan, mekanisme Kubernetes Kernel akan mematikan kontainer tersebut secara mendadak (OOMKilled). Pemantauan real-time Jennifer memberikan sinyal peringatan dini sebelum kondisi batas tersebut tercapai.
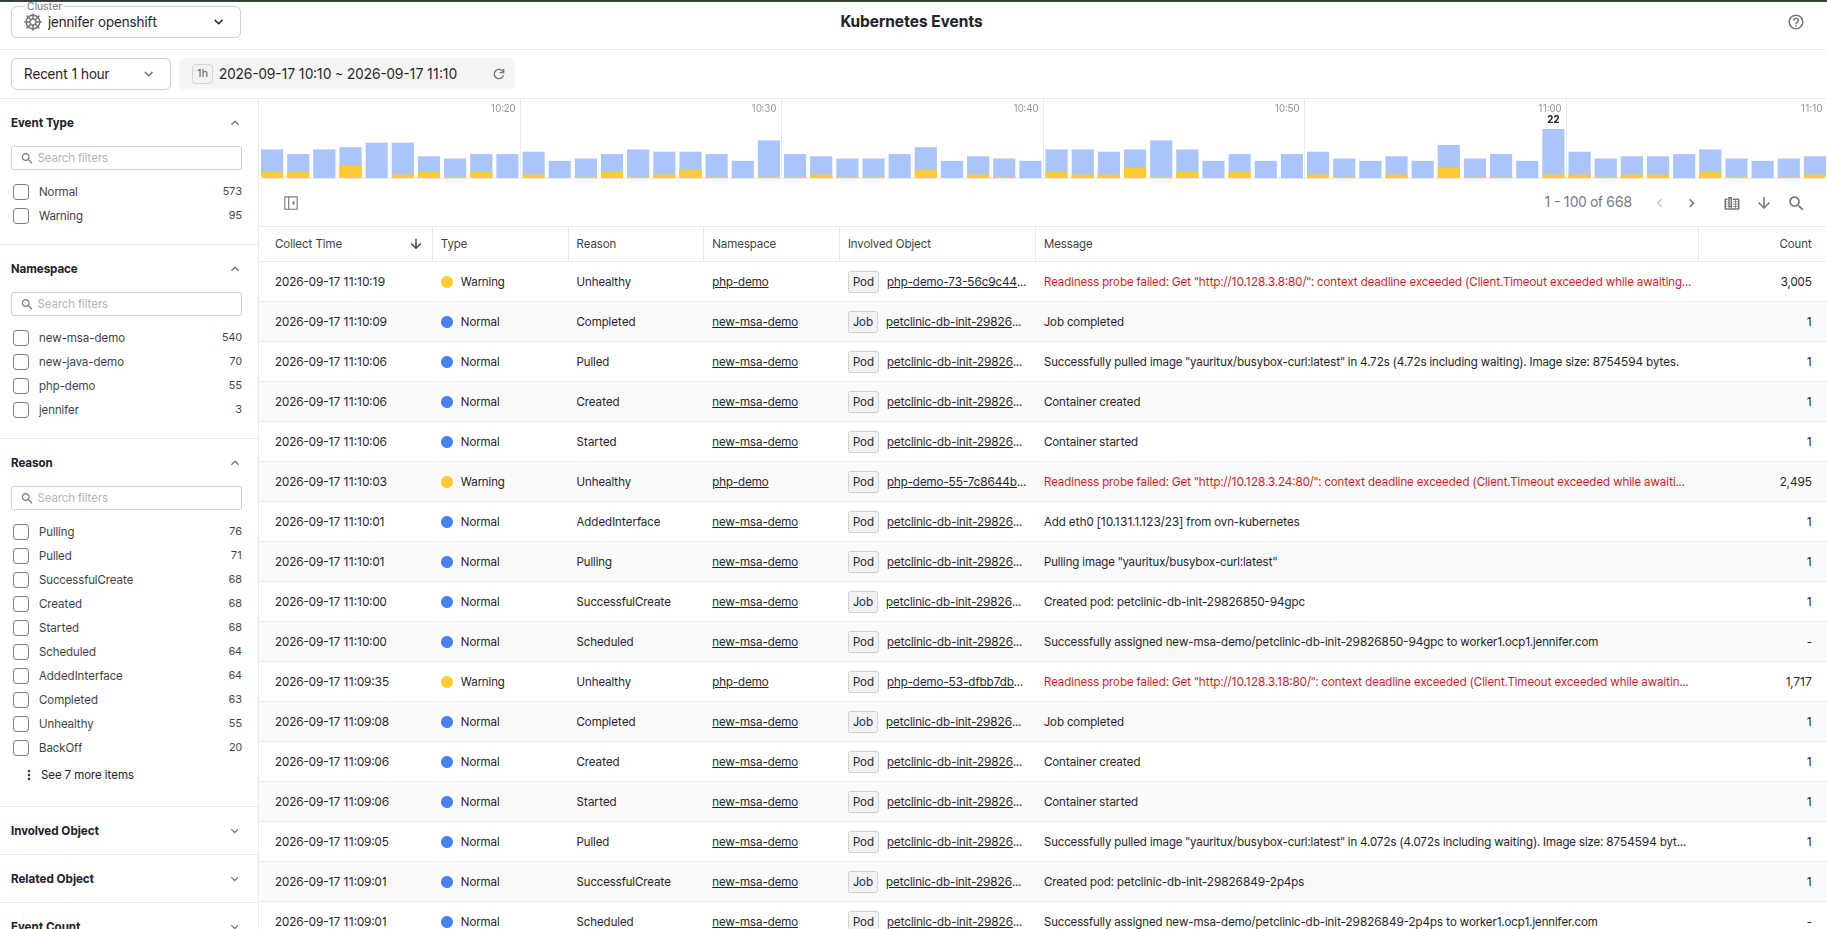
Gambar 3: Konsol Manajemen dan Pemfilteran Event Kubernetes
Selain itu, modul analitik Event Kubernetes pada Jennifer mengumpulkan seluruh event kluster secara tersentralisasi dan menyediakan pemfilteran multi-dimensi berdasarkan:
- Nama Event & Tipe Event: Normal vs Warning.
- Alasan Kategori (Reason): ImagePullBackOff, Unschedulable, FailedScheduling, OOMKilled.
- Sumber Daya Terkait: Filter berdasarkan Pod, Node, atau Deployment.
Pemfilteran granular ini memangkas waktu pemecahan masalah insiden secara signifikan.
Jangan biarkan error misterius mengganggu kenyamanan pelanggan bisnis Anda! Tingkatkan kualitas pengawasan server Anda ke level yang lebih tinggi bersama JENNIFER APM. Khusus untuk pengguna baru, dapatkan kesempatan emas menikmati fasilitas free trial gratis selama 30 hari dengan [Klik Di Sini].