Salah satu pertimbangan paling krusial bagi tim DevOps, Site Reliability Engineer (SRE), dan Software Architect saat mengadopsi Application Performance Monitoring (APM) di lingkungan produksi adalah potensi dampak performa (observer overhead). Pertanyaan yang kerap muncul adalah: apakah penanaman agent pemantau justru akan mengorbankan siklus CPU dan menghabiskan memori heap server aplikasi?
Kekhawatiran ini dapat dimengerti, terutama apabila sistem monitoring menggunakan instrumentasi yang masif atau mengandalkan buffer memori lokal yang besar di sisi server aplikasi. Namun, JENNIFER APM dikembangkan oleh JENNIFER R&D Team dengan filosofi arsitektur yang mengutamakan efisiensi ekstrem. Melalui pendekatan instrumentasi kelas dasar yang selektif serta pemisahan data transmisi instan, agent JENNIFER mampu memberikan visibilitas real-time dengan overhead CPU di bawah 1% dan pemakaian memori maksimal hanya sekitar 20 MB.
1. Arsitektur Pengiriman Data: Prinsip Nol Buffer pada Agent
Fondasi utama dari ringannya konsumsi resource pada agent JENNIFER berakar pada pemisahan arsitektural antara data transaksi aktif (active data) dan data metrik sistem. Pada arsitektur pemantauan tradisional, data metrik dan profil transaksi sering kali disimpan dalam buffer memori agen sebelum dikirimkan secara berkala dalam batch besar. Akumulasi buffer lokal inilah yang sering memicu lonjakan penggunaan memori heap pada Web Application Server (WAS).
JENNIFER mengeliminasi penumpukan buffer tersebut secara menyeluruh dengan mengalirkan data metrik langsung ke server pemantau setiap detik.
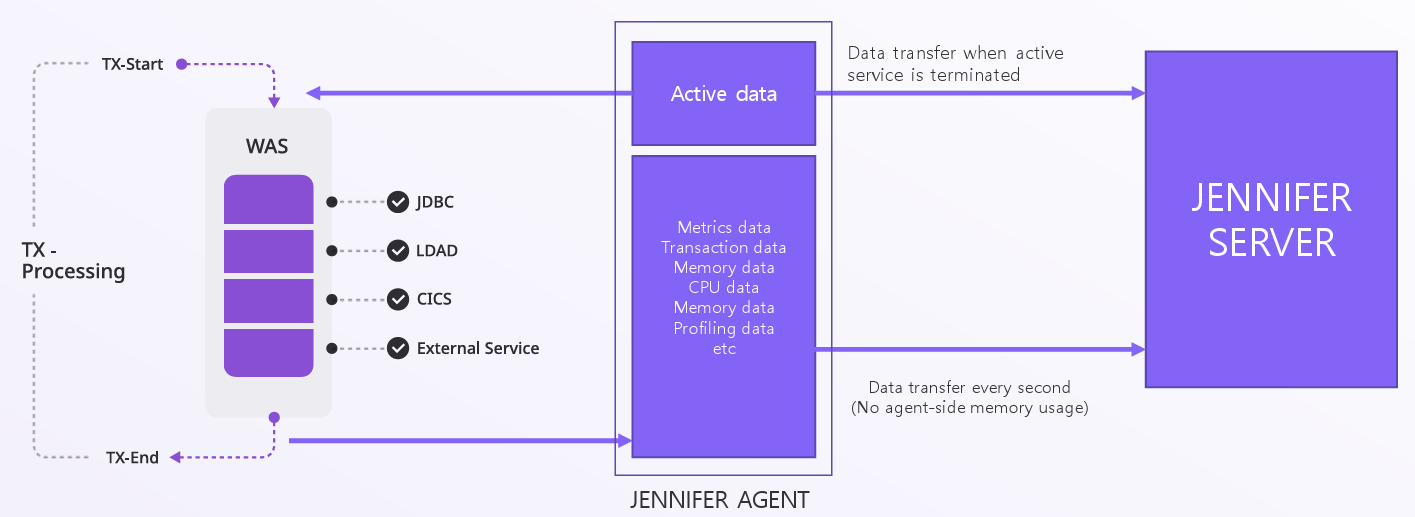
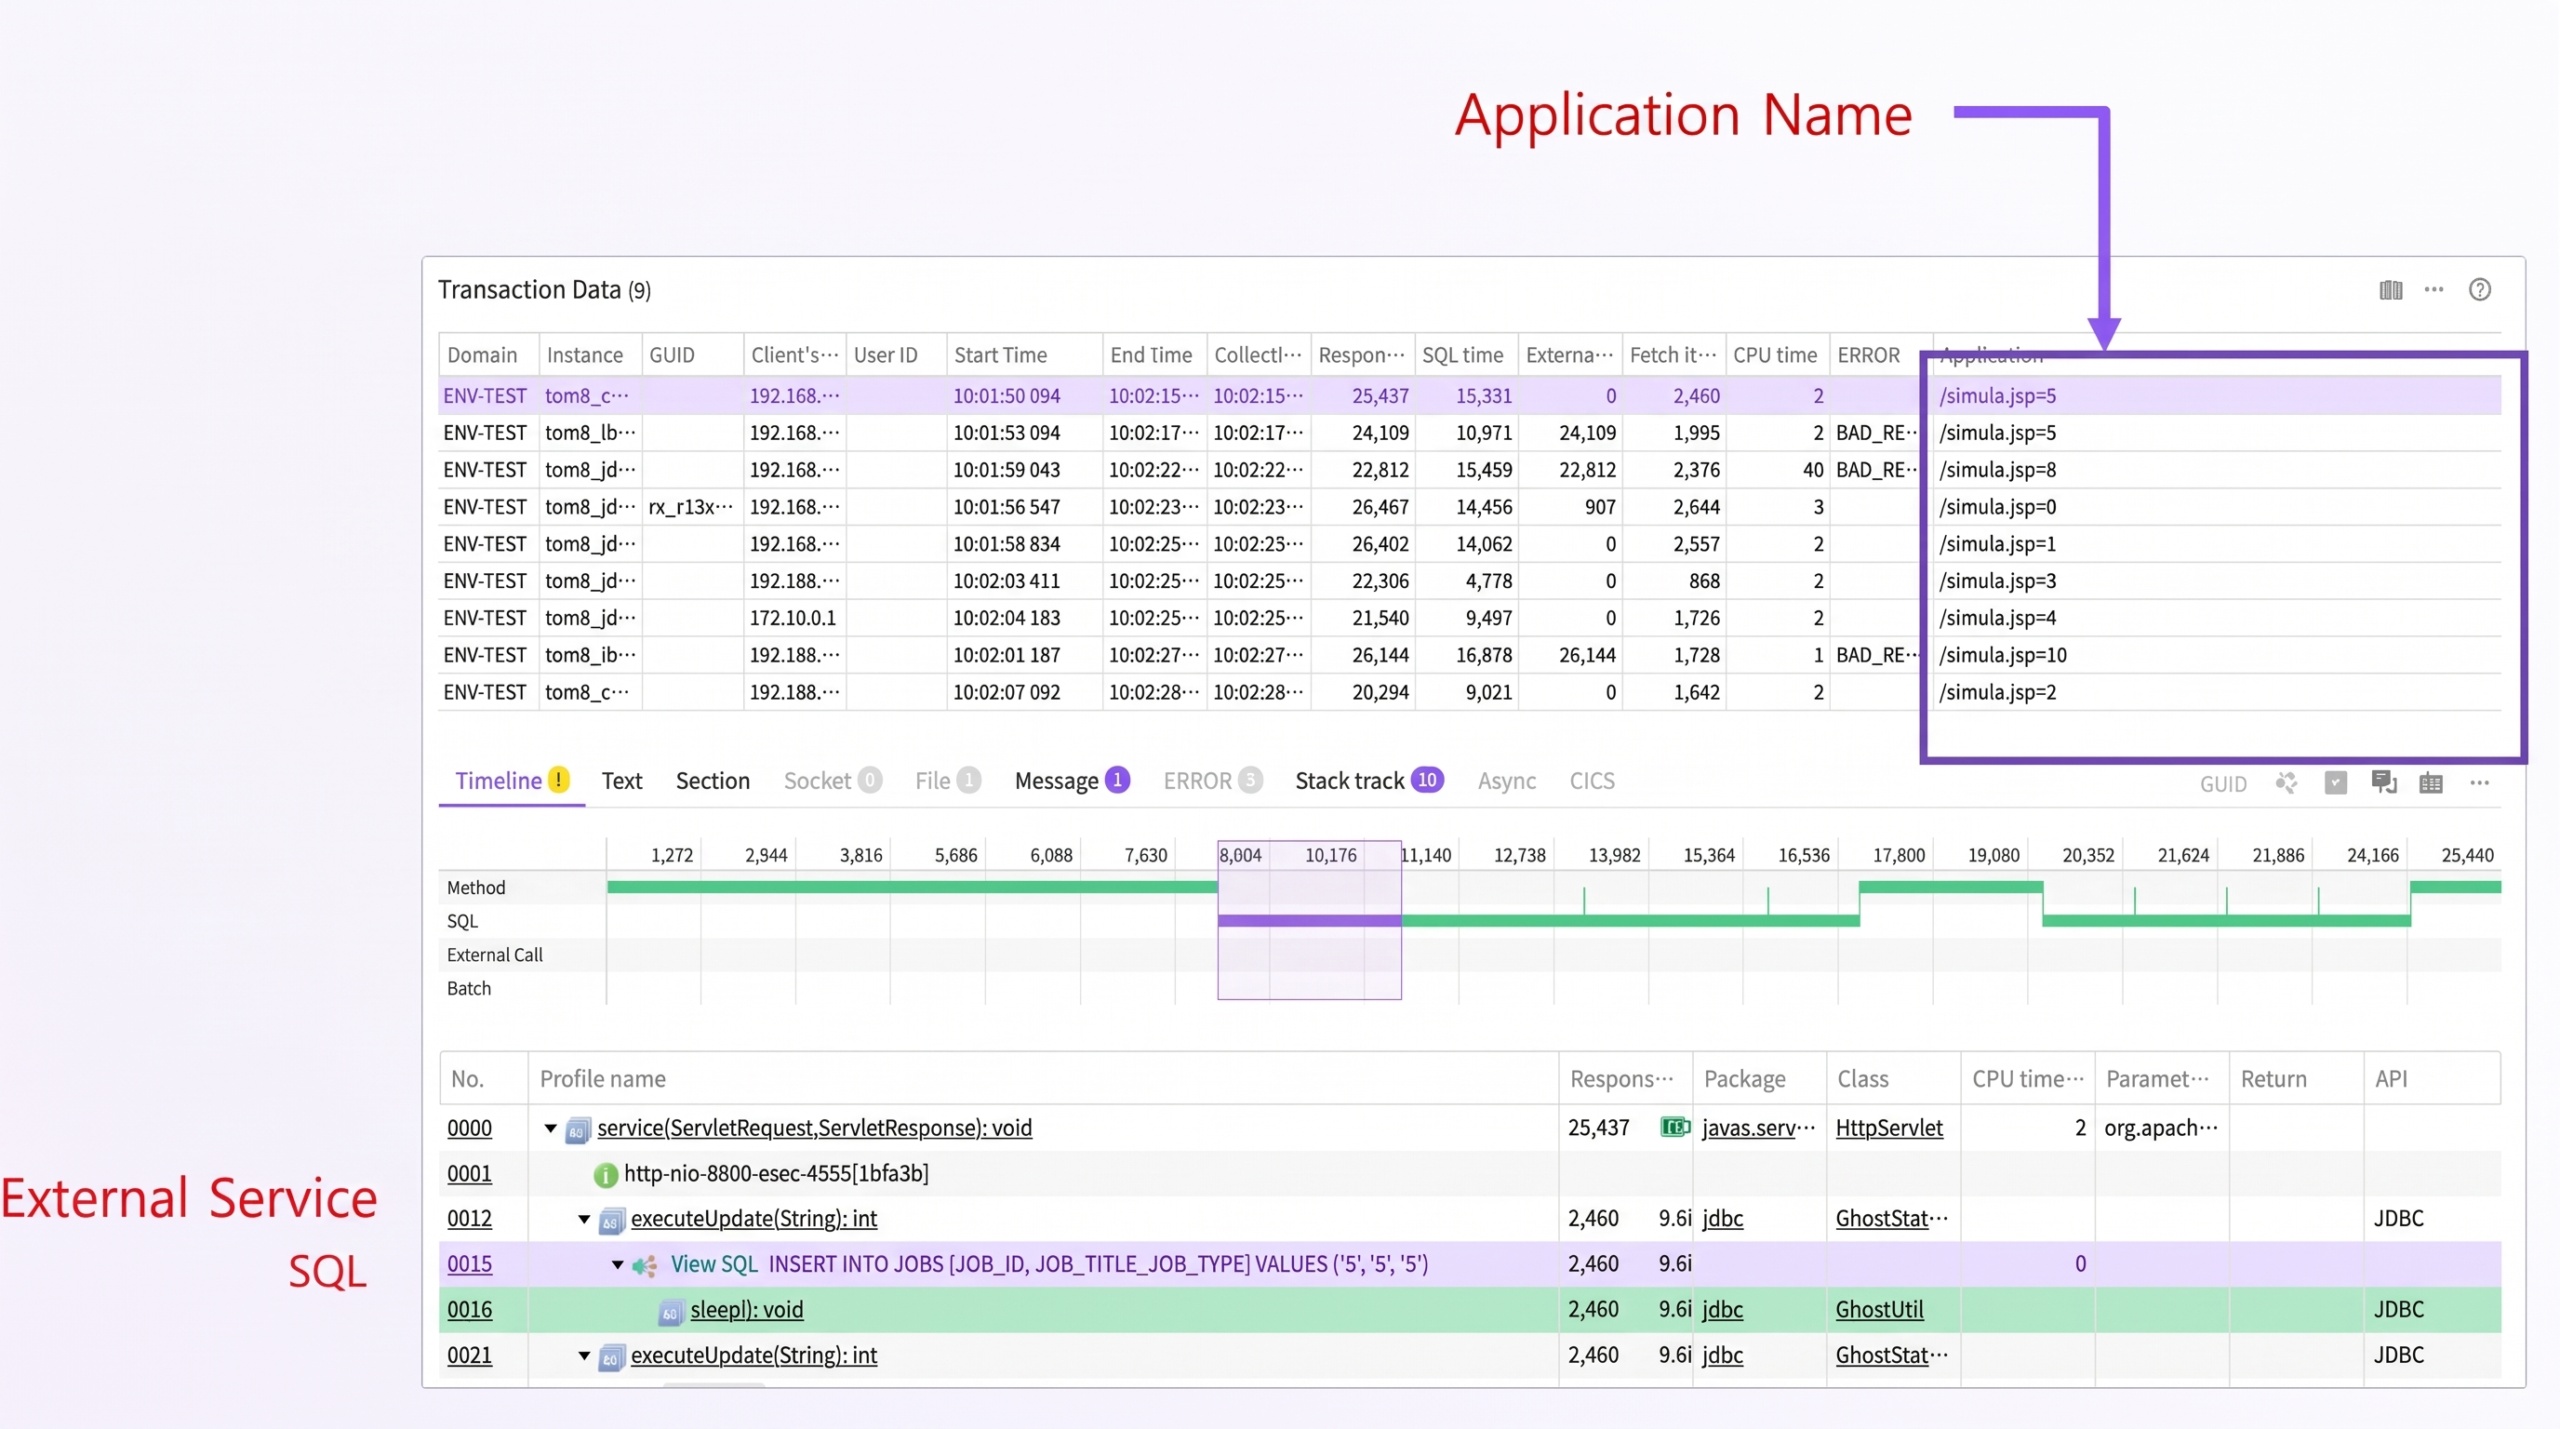
Sebagaimana dipetakan pada Gambar 1, alur komunikasi agent JENNIFER terhadap komponen aplikasi (termasuk JDBC, LDAP, CICS, dan external services) dikelompokkan ke dalam dua mekanisme transmisi:
- Pengiriman Data Setiap Satu Detik (Tanpa Pemakaian Memori Agent): Sebagian besar data operasional aplikasi mencakup metrics data, transaction data, memory data, CPU data, hingga data profiling langsung ditransmisikan ke JENNIFER Server setiap satu detik sekali. Karena data ini segera dialirkan keluar dari server aplikasi secara kontinu per detik tanpa disimpan di dalam memori lokal agen, mekanisme ini menjamin tidak adanya pemakaian memori tambahan pada sisi agent (no agent-side memory usage).
- Penanganan Transaksi Aktif (Active Data): Data yang tersimpan sementara di memori agent hanyalah data transaksi yang statusnya masih berjalan (active service). Begitu transaksi tersebut tuntas diproses oleh server aplikasi (active service is terminated), seluruh rekaman datanya langsung dikirimkan ke JENNIFER Server dan memori lokal yang dialokasikan segera dibebaskan.
2. Bedah Konsumsi Memori: Mengapa Active Service Hanya Membutuhkan Maksimal ~20 MB?
Kontributor utama pemakaian memori pada agent JENNIFER berasal dari objek string cache yang diasosiasikan dengan active services. Active service mencatat transaksi yang belum selesai dan sedang diproses secara aktif oleh application server, memungkinkan pemantauan mendalam hingga detik transaksi tersebut berlangsung.
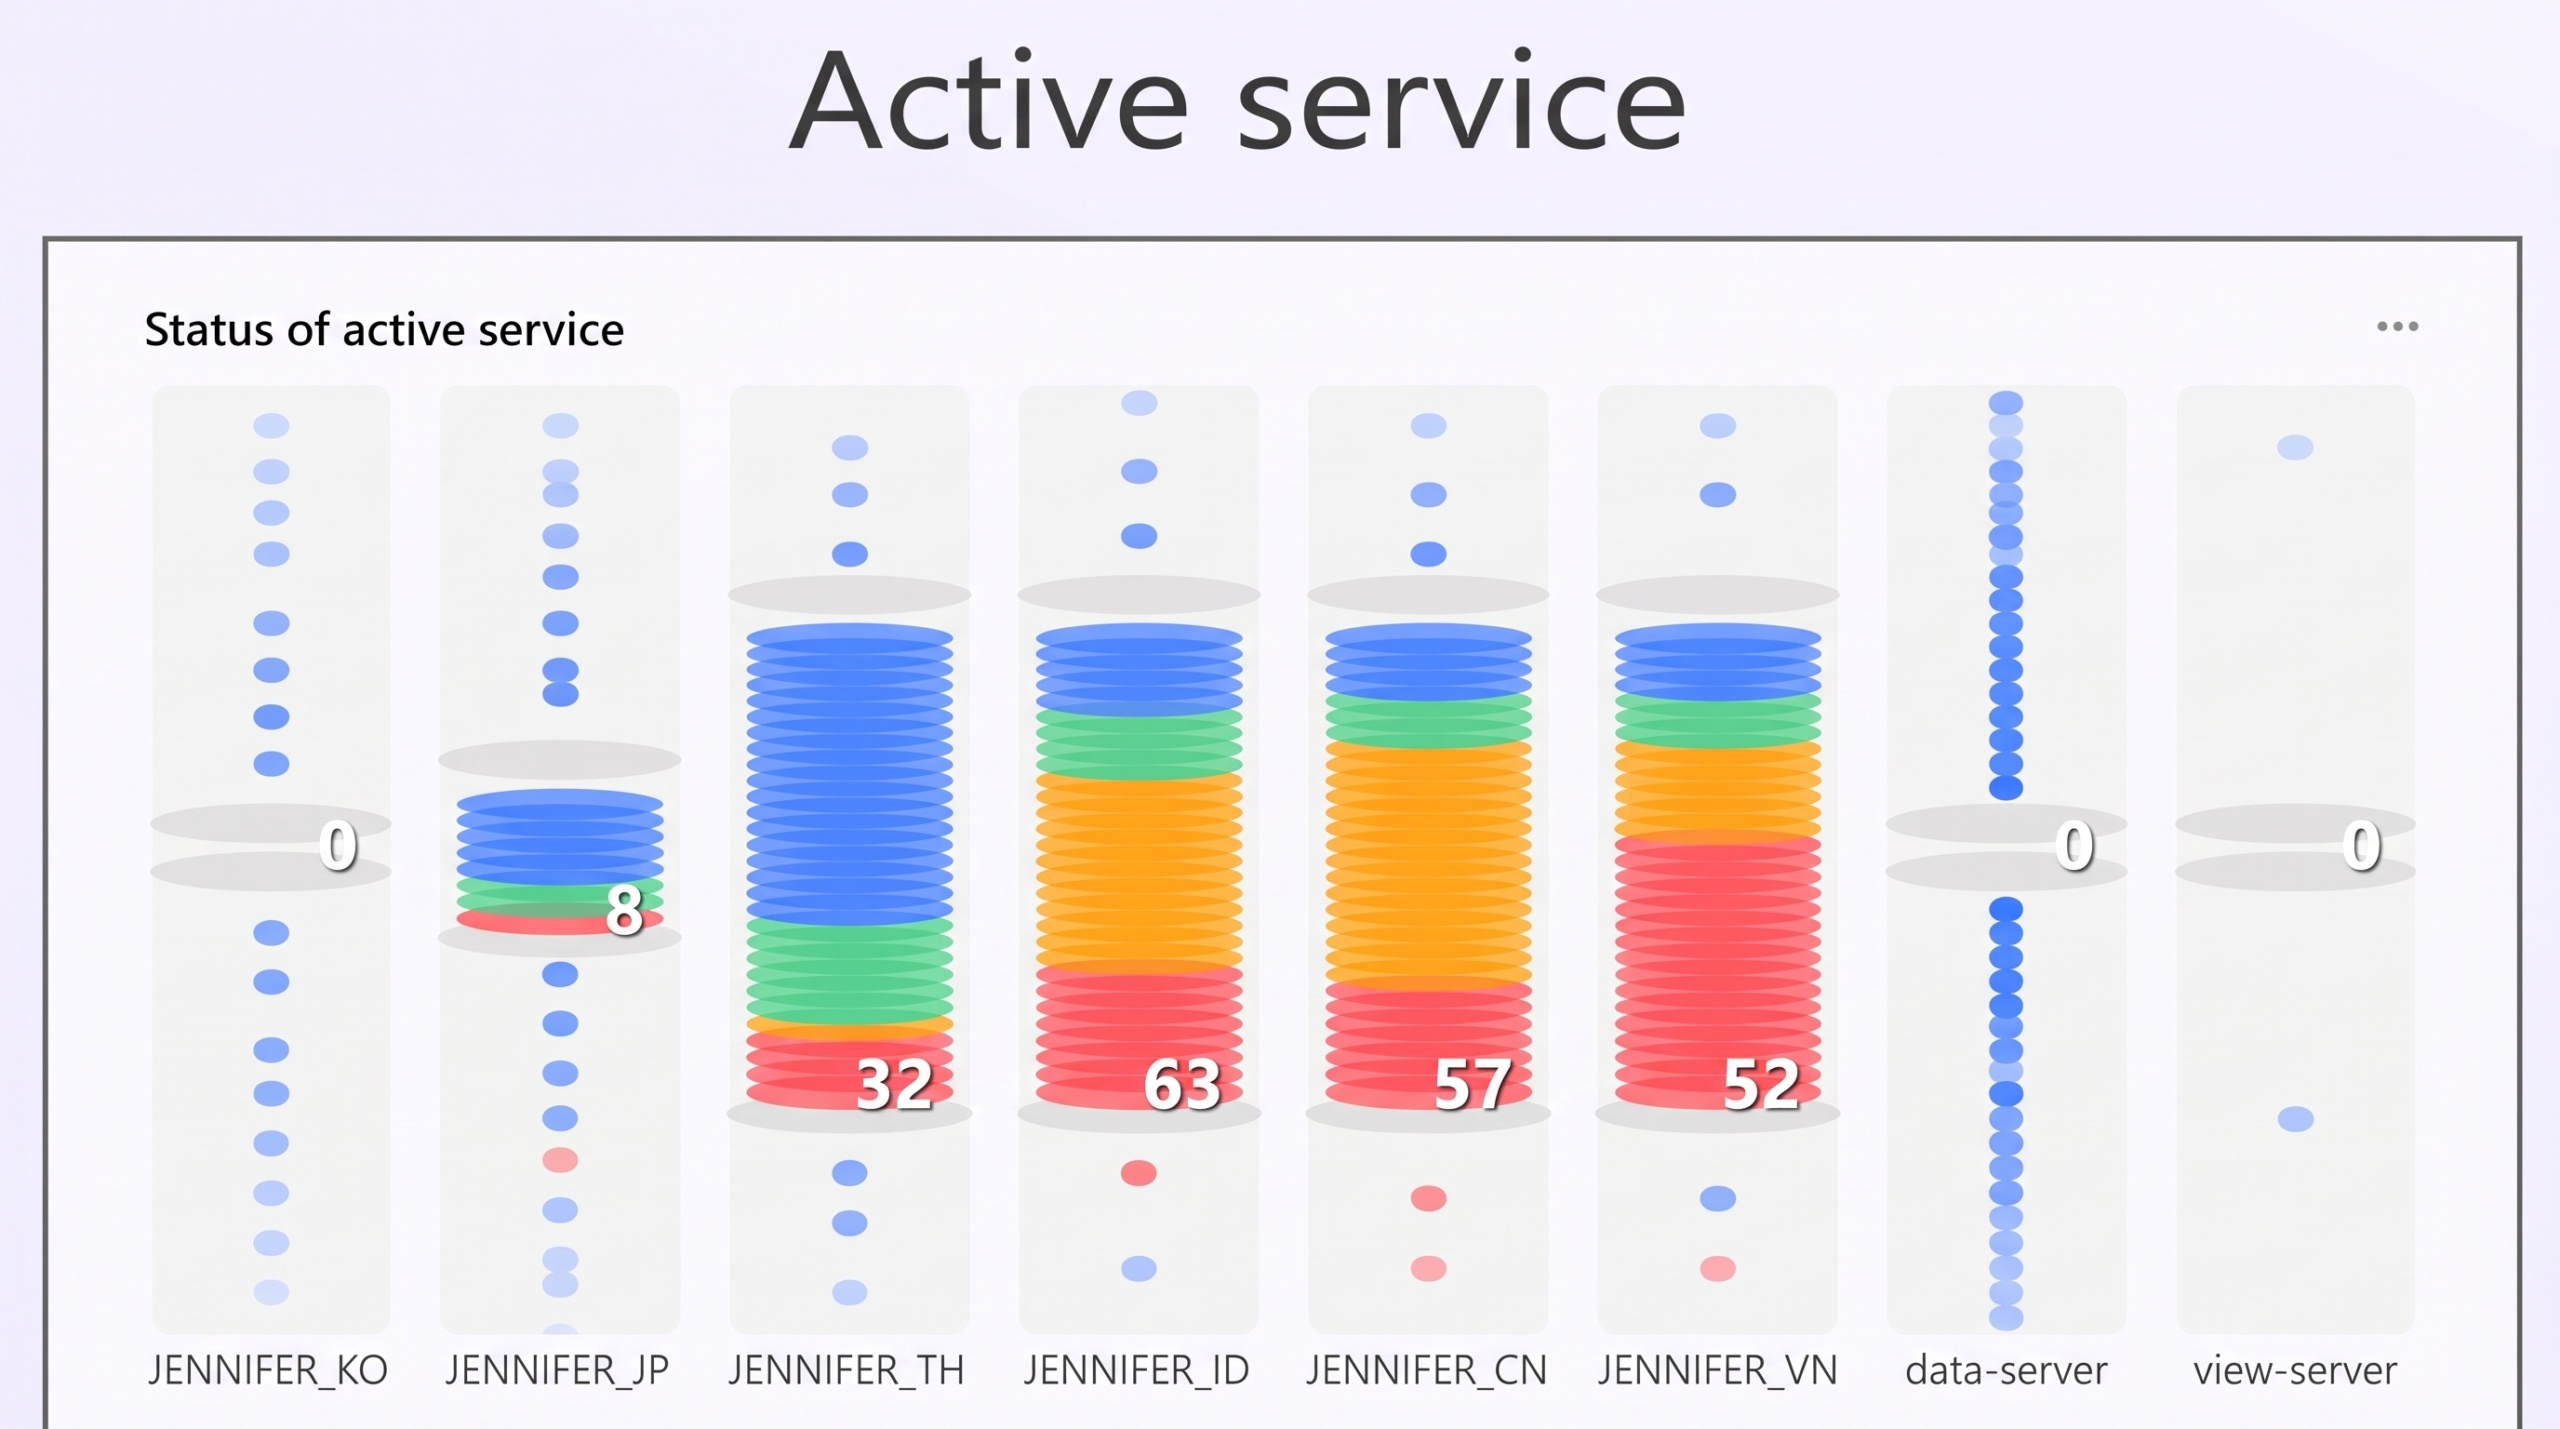
Untuk menjaga agar pemantauan transaksi aktif tidak mengonsumsi memori heap aplikasi secara berlebihan, arsitektur agent JENNIFER tidak menyimpan seluruh string teks ke dalam memori. Sebagai gantinya, JENNIFER mengimplementasikan strategi caching berbasis nilai Hash.
Mekanisme Hashing pada Active String Cache
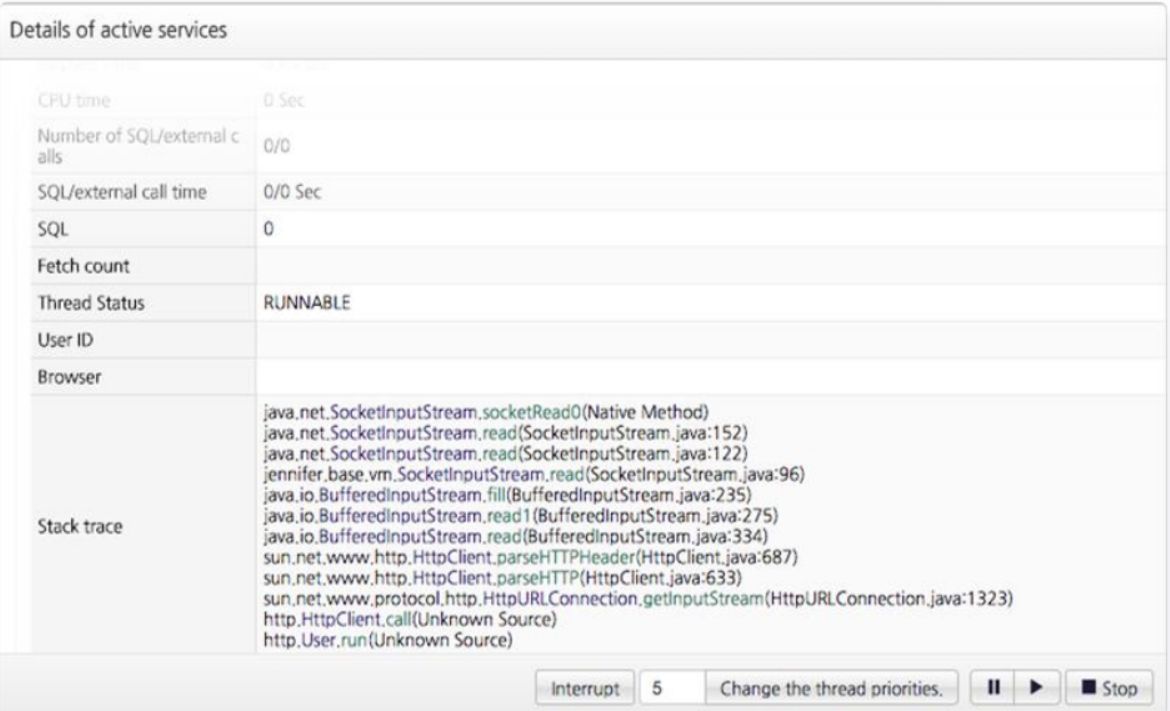
Data string cache yang dicatat pada active service terdiri atas delapan tipe informasi transaksional:
- Method Name
- User-Agent
- Application Name
- Thread Stack
- External Call / Service Name
- User ID
- Error Message
- SQL Query
Dari kedelapan tipe data di atas, hanya query SQL yang disimpan sebagai bentuk teks string utuh di dalam memori. Untuk tujuh tipe data string lainnya (Method Name, User-Agent, Application Name, Thread Stack, External Service Name, User ID, dan Error Message), agent hanya memuat dan menyimpan nilai Hash (4 byte) di dalam sebuah
Set.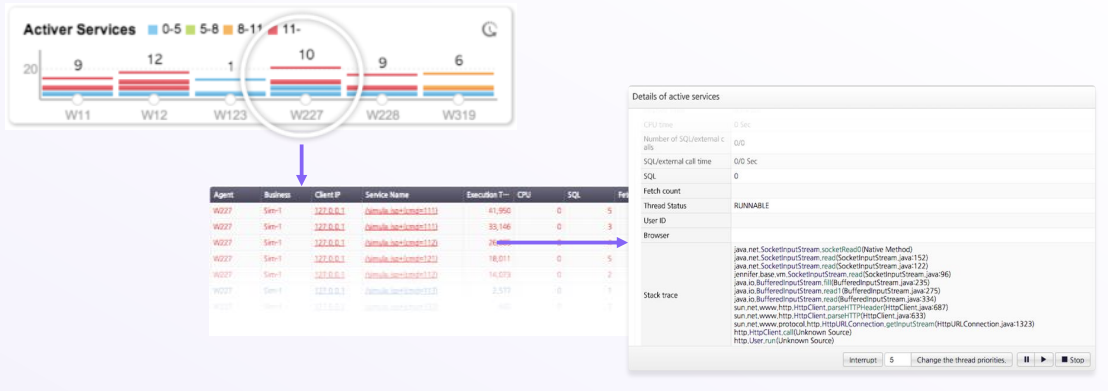
Batas Ambang Penyimpanan (Maximum Saves) dan Kalkulasi Matematis
JENNIFER menerapkan batas maksimum entri penyimpanan (maximum number of saves) secara default untuk menjamin penggunaan memori tetap berada dalam batas terprediksi. Alokasi kapasitas cache default dijabarkan pada tabel berikut:
|
Tipe Data Cache
|
Batas Maksimum Entri Default (Max Saves)
|
Formula Penggunaan Memori Maksimum
|
|---|---|---|
|
Method Name
|
30.000 entri
|
$30.000 \times 4\text{ byte} + \alpha\text{ bytes}$
|
|
User-Agent
|
20.000 entri
|
$20.000 \times 4\text{ byte} + \alpha\text{ bytes}$
|
|
Application Name
|
20.000 entri
|
$20.000 \times 4\text{ byte} + \alpha\text{ bytes}$
|
|
Thread Stack
|
30.000 entri
|
$30.000 \times 4\text{ byte} + \alpha\text{ bytes}$
|
|
External Service Name
|
20.000 entri
|
$20.000 \times 4\text{ byte} + \alpha\text{ bytes}$
|
|
User ID
|
20.000 entri
|
$20.000 \times 4\text{ byte} + \alpha\text{ bytes}$
|
|
Error Message
|
20.000 entri
|
$20.000 \times 4\text{ byte} + \alpha\text{ bytes}$
|
|
SQL Query
|
10.000 entri
|
$10.000 \times (\text{Rata-rata Ukuran Query SQL}) + \alpha\text{ bytes}$
|
Penjumlahan seluruh batas entri hash dari 7 kategori non-SQL adalah: $$30.000 + 20.000 + 20.000 + 30.000 + 20.000 + 20.000 + 20.000 = 160.000\text{ entri hash}$$
Dengan demikian, formula matematis total pemakaian memori untuk active string cache adalah: $$\text{Total Memori Cache} = (160.000 \times 4\text{ byte}) + [10.000 \times (\text{Rata-rata Ukuran Query SQL})] + \alpha\text{ bytes}$$
Di mana alokasi untuk $160.000$ entri hash hanya memakan: $$160.000 \times 4\text{ byte} = 640.000\text{ byte} \approx 640\text{ KB}$$
Apabila diasumsikan rata-rata ukuran sebuah query SQL di aplikasi adalah 2.000 bytes (2 KB): $$\text{Alokasi Query SQL} = 10.000 \times 2.000\text{ bytes} = 20.000.000\text{ bytes} \approx 20\text{ MB}$$
Dengan menambahkan overhead internal struktur data ($\alpha$), total kebutuhan memori maksimum agent JENNIFER hanya berada di kisaran 20 MB. Dalam konteks server aplikasi enterprise dengan alokasi heap gigabyte, konsumsi 20 MB ini dapat dipastikan tidak memiliki pengaruh terhadap stabilitas memori aplikasi.
3. Efisiensi Utilisasi CPU: Standar BCI Minimalist dengan Overhead Kurang dari 1%
Penggunaan CPU oleh agent APM pada umumnya dipicu oleh proses Byte Code Instrumentation (BCI) saat melakukan manipulasi bytecode class untuk pelacakan performa. Instrumentasi yang berlebihan dapat memperlambat proses booting server dan menambah latensi eksekusi transaksi.
JENNIFER menerapkan pendekatan BCI minimalis yang terstandarisasi untuk mencegah pemborosan siklus komputasi.
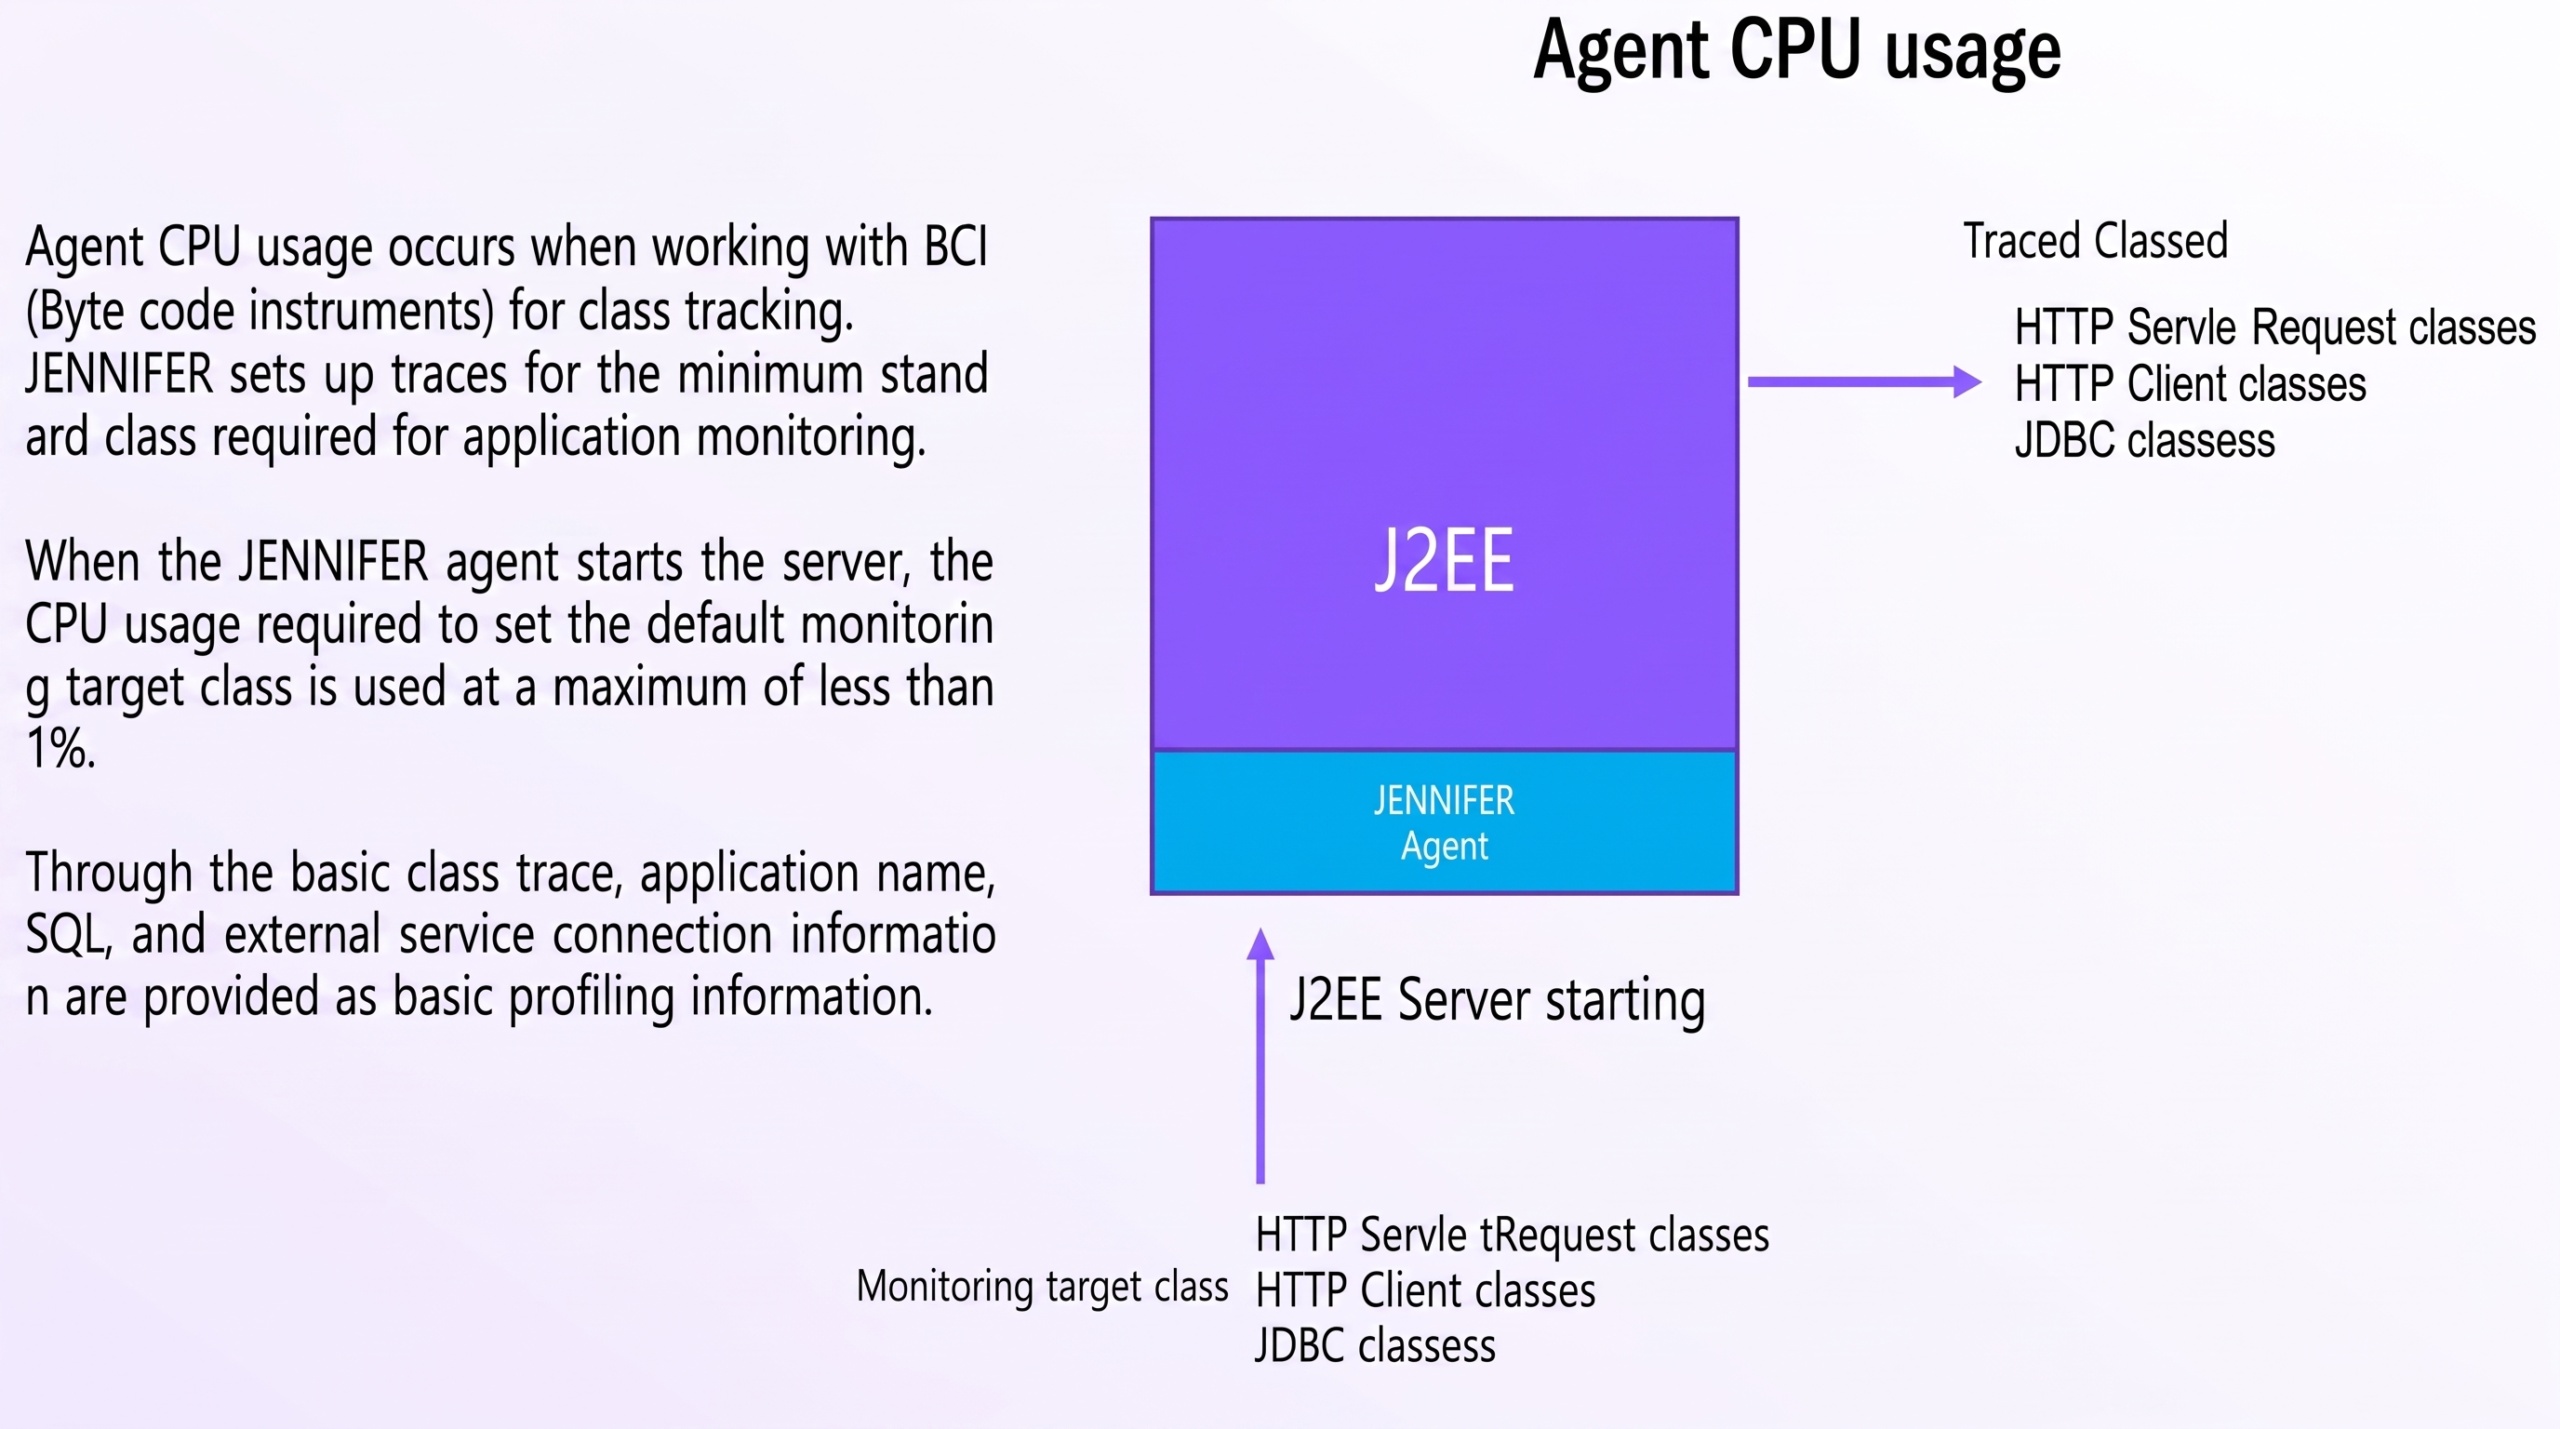
Ketika server aplikasi mulai dijalankan (server starting), agent JENNIFER secara default hanya mengonfigurasi trace untuk class standar dasar yang paling esensial dalam pemantauan transaksi web:
- HTTP Servlet Request classes: Untuk melacak URL, nama aplikasi web, dan durasi transaksi.
- HTTP Client classes: Untuk mengidentifikasi panggilan keluar (external services).
- JDBC classes: Untuk memantau query SQL, waktu tunggu database, dan fetch data.
Melalui penelusuran class standar dasar ini, JENNIFER sudah mampu menyajikan profil performa menyeluruh tanpa perlu menyentuh class internal aplikasi yang tidak relevan.
Karena sasaran BCI dibatasi secara ketat pada class standar tersebut, konsumsi CPU yang dibutuhkan untuk melakukan inisialisasi monitoring saat server booting adalah maksimal kurang dari 1% (< 1%).
4. Dampak Konfigurasi Profiling Tambahan (Additional Profiling)
Dalam kondisi tertentu, tim developer membutuhkan visibilitas mendalam hingga ke level method logika bisnis internal. JENNIFER mengakomodasi kebutuhan ini melalui fitur additional profiling, yang memungkinkan penambahan pelacakan pada:
- Kode aplikasi buatan pengguna (user application code)
- Pustaka kode terbuka (open source code)
- Pustaka pihak ketiga (3rd party code)
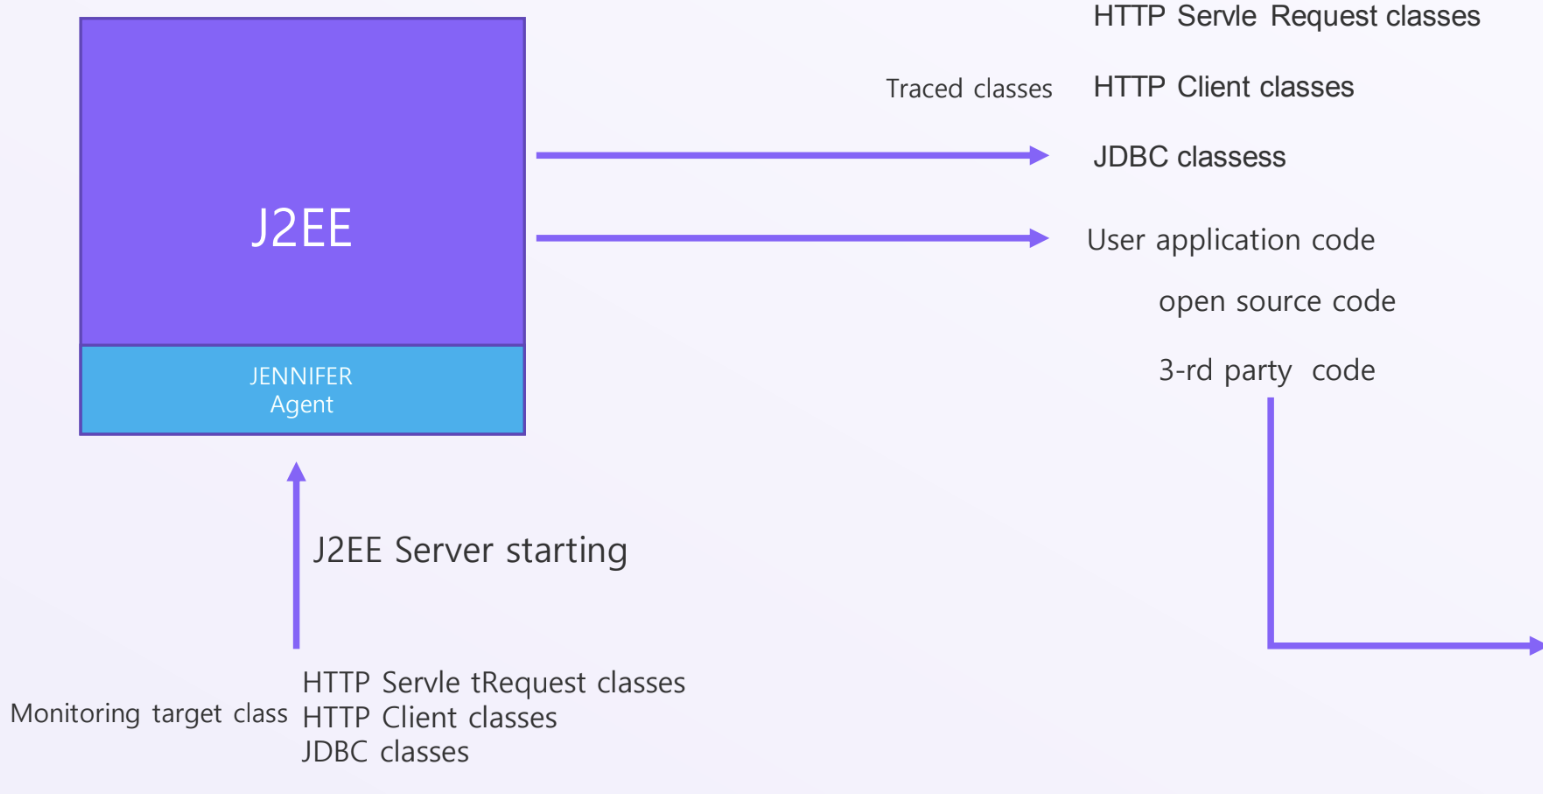
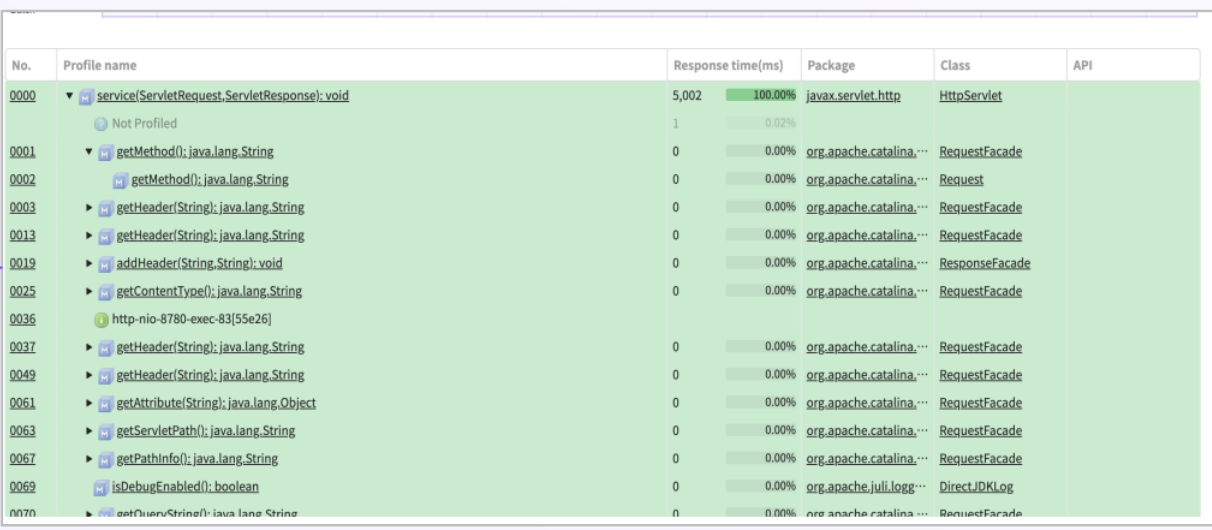
Ketika additional profiling diaktifkan, agent JENNIFER akan mengonversi class dan method spesifik yang dipilih menjadi target monitoring tambahan. Konversi bytecode dan pelacakan tambahan ini tentu memerlukan komputasi CPU tambahan.
Namun, peningkatan penggunaan CPU tersebut tetap berada dalam batas yang sangat terkontrol. Bergantung pada jumlah dan karakteristik method yang dipilih, beban CPU tambahan hanya berkisar antara 1% hingga maksimal 3%.
Dengan rentang overhead tambahan yang hanya sebesar 1% hingga 3%, tim pengembang dapat melakukan diagnosa performa tingkat tinggi di lingkungan staging maupun produksi tanpa risiko mendegradasi throughput aplikasi.
5. Ringkasan Evaluasi Teknis bagi Praktisi APM
Berdasarkan data teknis dari Technical Notes JENNIFER R&D Team, karakteristik efisiensi resource agent JENNIFER dapat diringkas sebagai berikut:
- Overhead Memori (~20 MB): Dicapai melalui transmisi berkala per 1 detik tanpa penampungan buffer lokal untuk metrik sistem, dipadukan dengan teknik caching nilai hash 4-byte (maksimal 160.000 entri hash atau ~640 KB) untuk active service non-SQL.
- Overhead CPU Standar (< 1%): Dicapai melalui instrumentasi BCI yang hanya menargetkan class dasar minimum (HTTP Servlet Request, HTTP Client, dan JDBC) saat startup server.
- Overhead CPU Profiling Lanjutan (1% – 3%): Memberikan fleksibilitas pelacakan logika bisnis mendalam dengan dampak komputasi yang tetap aman bagi beban kerja produksi.
Bagi komunitas rekayasa perangkat lunak dan operasional TI di apmgeeks.com, arsitektur JENNIFER APM memberikan kepastian matematis bahwa visibilitas aplikasi secara real-time dan granular dapat diterapkan tanpa kekhawatiran akan degradasi performa server.
Tingkatkan kualitas pengawasan server Anda ke level yang lebih tinggi bersama JENNIFER APM. Khusus untuk pengguna baru, dapatkan kesempatan emas menikmati fasilitas free trial gratis selama 30 hari dengan Klik Di Sini.